El GNSS es un componente fundamental de las aplicaciones aeroespaciales y de defensa, que abarcan desde aviones comerciales hasta drones militares. Esa función lo convierte en un vector de ataque ideal para piratas informáticos, organizaciones de defensa, terroristas y otros.
Un ejemplo es el bloqueo del GPS, que se ha utilizado en diversos ataques civiles y militares, entre ellos para impedir que los vuelos transatlánticos alcancen la altitud adecuada. Otro tipo de ataque es la suplantación de señales GPS, que puede resultar aún más problemática, tal y como explicó Aviation Week: «El bloqueo del GPS implica que una aeronave no puede recibir señales GPS estándar y que su sistema de navegación debe basarse en otros datos para determinar su posición. Las aeronaves equipadas con sistemas avanzados de referencia inercial son capaces de seguir funcionando de forma adecuada cuando se bloquean las señales del GPS, pero la suplantación de la señal del GPS es una nueva amenaza que ha encontrado una puerta trasera oculta en el software de navegación para desactivar por completo todo el sistema de navegación».
Sigue leyendo para conocer las técnicas que se esconden tras el bloqueo de señales y la suplantación de identidad, y cómo mitigar esos ataques mediante antenas, autenticación, inteligencia artificial y mucho más.
Cómo funcionan la suplantación y la interferencia
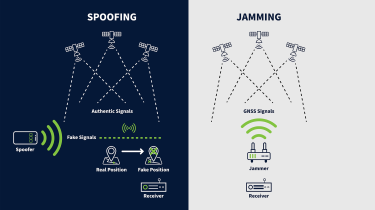
Los ataques de interferencia consisten en saturar el receptor GNSS con señales de radiofrecuencia potentes en la misma banda de frecuencias que la señal legítima del satélite o en bandas adyacentes. Estos ataques suelen ser más fáciles de llevar a cabo, ya que requieren equipos relativamente sencillos y de bajo coste, por lo que, en consecuencia, son más fáciles de detectar y mitigar.
El spoofing, por su parte, puede ser más sofisticado y difícil de detectar. En un ataque de spoofing, se generan señales GNSS falsas que engañan al receptor GNSS, haciéndole creer que se encuentra en una ubicación diferente o en un momento distinto. Al basarse en estas señales falsas, el receptor proporciona datos de sincronización y posicionamiento incorrectos, lo que puede acarrear consecuencias graves.
Hay dos formas de falsificar:
- En un ataque generativo, el falsificador genera señales engañosas independientemente del sistema GNSS, utilizando pseudocódigo de señal conocido y parámetros de mensajes de navegación.
- Un ataque de reenvío consiste, básicamente, en retransmitir una señal de satélite auténtica, añadiéndole un retraso temporal y amplificando la intensidad de la señal para saturar el receptor GNSS al que va dirigido. Aunque su implementación es más compleja y costosa, la suplantación generativa puede resultar especialmente eficaz contra los receptores GNSS comerciales, en los que las medidas antisuplementación pueden ser menos sofisticadas que en los sistemas de grado militar. Los ataques de reenvío pueden ser más fáciles de detectar al reconocer la mayor intensidad de la señal y el retraso, pero se pueden utilizar sistemas sofisticados con múltiples antenas para aplicar diferentes retrasos alas distintas señales de satélite, lo que aumenta el nivel de ocultación.
Históricamente, los ataques de suplantación requerían equipos sofisticados y costosos, y se limitaban principalmente a operaciones militares y gubernamentales. Sin embargo, la tecnología de suplantación de bajo coste, incluidas las radios definidas por software (SDR), es cada vez más accesible, y los ataques son lanzados cada vez con mayor frecuencia por actores malintencionados, entre los que se incluyen delincuentes y piratas informáticos, así como investigadores curiosos y organizaciones privadas que buscan una ventaja competitiva.
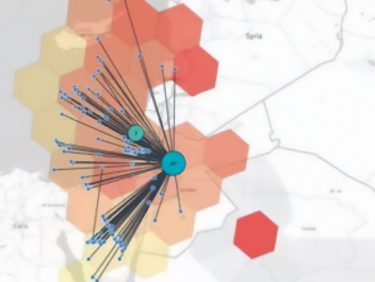
Los ataques de suplantación de señal, que tradicionalmente eran habituales en zonas de conflicto activo, están aumentando en la aviación comercial y el transporte marítimo. SkAI Data Services, que mantiene un mapa en tiempo real de seguimiento de suplantación y interferencias de GPS, estima que el número de vuelos afectados al día pasó de unas pocas docenas a más de 1.100 en los seis meses previos a agosto de 2024.
Tecnologías contra la suplantación de identidad
Las tecnologías antisuscripción del GNSS se centran en detectar y contrarrestar las señales falsificadas, utilizando diversos métodos, entre los que se incluyen la detección de anomalías en las señales, la autenticación criptográfica y la redundancia con otros sistemas de navegación.
La detección consiste en identificar ciertos indicadores habituales de suplantación de identidad, entre los que se incluyen:
- Saltos en los valores: Cuando un receptor GNSS es engañado por señales GNSS falsas, ciertos parámetros de la señal cambian rápidamente a medida que el receptor se sincroniza con los nuevos valores falsos. Estos cambios bruscos en los valores no se producirían con señales GNSS legítimas, por lo que casi siempre son indicativos de un ataque de suplantación.
- Las anomalías en la marca de tiempo se producen cuando el receptor GNSS pasa de rastrear una señal legítima a una falsa durante un ataque de reenvío.
- Los desplazamientos Doppler describen los cambios en las longitudes de onda de radio que se observan cuando un receptor se mueve con respecto a la fuente o al satélite. El desplazamiento Doppler será el mismo para todas las señales legítimas de los satélites GNSS, ya que todas proceden de la misma dirección. Por lo tanto, cualquier anomalía en el desplazamiento Doppler puede indicar un ataque de suplantación.
La mitigación de los ataques de suplantación de identidad puede realizarse tanto en la capa de señal como en la capa de información. La supervisión autónoma de la integridad del receptor (RAIM) es una técnica habitual de la capa de señal que actúa como un «vigilante de integridad» integrado en los receptores GNSS. La RAIM utiliza mediciones redundantes de pseudodistancia³ procedentes de varios satélites para detectar y excluir señales falsas. Cuando hay más satélites disponibles de los necesarios para determinar una posición, todas las pseudodistancias adicionales deben ser coherentes con la posición calculada. Cualquier pseudodistancia que difiera significativamente del valor esperado se considera un valor atípico, lo que podría indicar un problema de integridad de la señal debido a un fallo del satélite. El RAIM tradicional utiliza únicamente la detección de fallos (FD); sin embargo, los receptores GPS más modernos incorporan la detección y exclusión de fallos (FDE), lo que les permite seguir funcionando en caso de que se produzca un fallo del GPS.
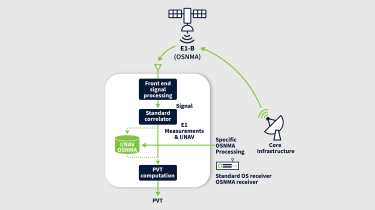
El cifrado a nivel de señal, como el código P(Y) del GPS (EE. UU.) y el Servicio Público Regulado (PRS) de Galileo (Europa), se utiliza en sistemas militares y para aplicaciones sensibles. Por lo general, el cifrado no está autorizado para aplicaciones comerciales. Sin embargo, se están introduciendo diversos mecanismos de autenticación, como la Autenticación de Mensajes de Navegación del Servicio Abierto (OSNMA) de Galileo. La OSNMA es una función integrada en el GNSS, de libre acceso, que opera a nivel de información y proporciona autenticación de extremo a extremo de los mensajes de navegación transmitidos por los satélites de Galileo. Esta función garantiza a los receptores compatibles con OSNMA la integridad del mensaje de navegación de Galileo recibido.
Otras técnicas habituales para mitigar la suplantación de identidad incluyen el uso de receptores multifrecuencia, receptores multiconstelación y sistemas de antenas mejorados. Los receptores capaces de recibir y procesar señales en múltiples frecuencias procedentes de diferentes constelaciones de satélites son más resistentes a los ataques, mientras que existen numerosos diseños avanzados de antenas que contrarrestan los efectos de las interferencias y la suplantación de identidad. Muchas soluciones también integran fuentes alternativas de datos PNT, como el posicionamiento basado en Wi-Fi o redes móviles, el GPS asistido y fuentes de referencia terrestres específicas del sector, incluida la cinemática en tiempo real (RTK).
Cómo pueden las antenas mitigar las interferencias
El tipo de interferencia más complejo es el que utiliza señales dentro de la banda. Una de las pocas tecnologías de mitigación son los sistemas de antenas de patrón de recepción controlado (CRPA), que utilizan múltiples elementos de antena para anular las señales interferentes, de modo que el receptor pueda centrarse en las señales GNSS legítimas. La eficacia de este filtrado espacial depende, en parte, de contar con suficientes elementos de antena para contrarrestar cada señal de interferencia. Por ejemplo, un sistema CRPA puede tener cuatro, ocho o 16 elementos de antena, en función de la magnitud prevista del ataque.
Cada constelación GNSS cuenta con múltiples señales, cada una de las cuales opera en una frecuencia diferente. Estas pueden ofrecer alternativas cuando las señales GNSS principales sufren interferencias. Una defensa multiconstelación requiere bien un receptor GNSS multibanda, bien un receptor GNSS externo que admita el sistema de respaldo. Cuando se combina con un CPRA, esto permite al sistema admitir todas las bandas de frecuencia simultáneamente y realizar la anulación de haz de forma independiente en cada una de esas bandas. (Para más información, véase «Salir de un bloqueo: cómo las antenas GNSS ayudan a frustrar los ataques de interferencia»).
Retos y avances actuales
Muchas soluciones avanzadas contra la suplantación de identidad son caras y no se adaptan fácilmente a un uso generalizado en aplicaciones de consumo y de bajo presupuesto. Además, la rápida evolución de los ataques de interferencia y suplantación de identidad puede dejar obsoletas las soluciones existentes, por lo que el sector sigue desarrollando nuevos métodos para detectar y mitigar estas amenazas.
Un ejemplo de ello es el proyecto Galileo Smart Traceability Anti-spoofing (GSTA), que se centra en mejorar la seguridad del sistema GNSS de Galileo frente a los ataques de suplantación de identidad. La solución GSTA, que se completará a finales de 2024, integra múltiples tecnologías, entre ellas el GNSS, el ADS-B y la sincronización horaria basada en red, para detectar y mitigar amenazas en tiempo real. GSTA también cuenta con un algoritmo mejorado de procesamiento de señales que ofrece una alta resiliencia frente a técnicas sofisticadas de suplantación de identidad. Las capacidades de GSTA y su preparación para el desarrollo y el despliegue continuos en escenarios reales se han validado exhaustivamente mediante una serie de pruebas de campo.
Los investigadores también están estudiando la incorporación de algoritmos de inteligencia artificial (IA) y aprendizaje automático (ML) en los sistemas de detección. Los algoritmos avanzados de aprendizaje automático y las arquitecturas de redes neuronales ofrecen, potencialmente, un mecanismo de defensa sólido frente al panorama de amenazas del GNSS, en constante evolución. A medida que las tecnologías de IA y aprendizaje automático sigan evolucionando, su integración en las soluciones de seguridad del GNSS será fundamental.